Docker lance Sandboxes pour agents IA
Des environnements isolés et éphémères conçus pour l'exécution sécurisée d'agents IA.
Traduit et résumé par IA à partir de l'article de docker.com ↗ · Comment Fellow travaille
Développement
· Généré par Claude Sonnet 5↓ LIRE LE DÉVELOPPEMENT · 2 MIN← MASQUER LE DÉVELOPPEMENT
L'essor des agents autonomes de développement — Claude Code, Gemini CLI, Copilot CLI, Codex, OpenCode ou Kiro — pose un problème récurrent : ces outils gagnent en efficacité lorsqu'ils opèrent avec un maximum de liberté, notamment via des modes permissifs comme le désormais répandu "--dangerously-skip-permissions", mais cette autonomie expose directement la machine hôte à des risques d'exécution incontrôlée. Docker Sandboxes répond à cette tension en proposant une architecture d'isolation fondée sur des microVM plutôt que sur des conteneurs classiques ou des machines virtuelles complètes.
Techniquement, chaque agent tourne dans une microVM dédiée, avec uniquement l'espace de travail du projet monté à l'intérieur. L'hôte reste inaccessible, et l'agent peut installer des paquets, modifier des fichiers de configuration, ou même lancer ses propres conteneurs Docker à l'intérieur du sandbox, sans qu'aucune validation manuelle ne soit requise. Cette approche vise à concilier vitesse d'exécution — Docker revendique un démarrage plus rapide qu'une VM traditionnelle — et frontière de sécurité stricte, ce qui distingue la solution des mécanismes de permission classiques qui ralentissent le travail des agents par des confirmations répétées.
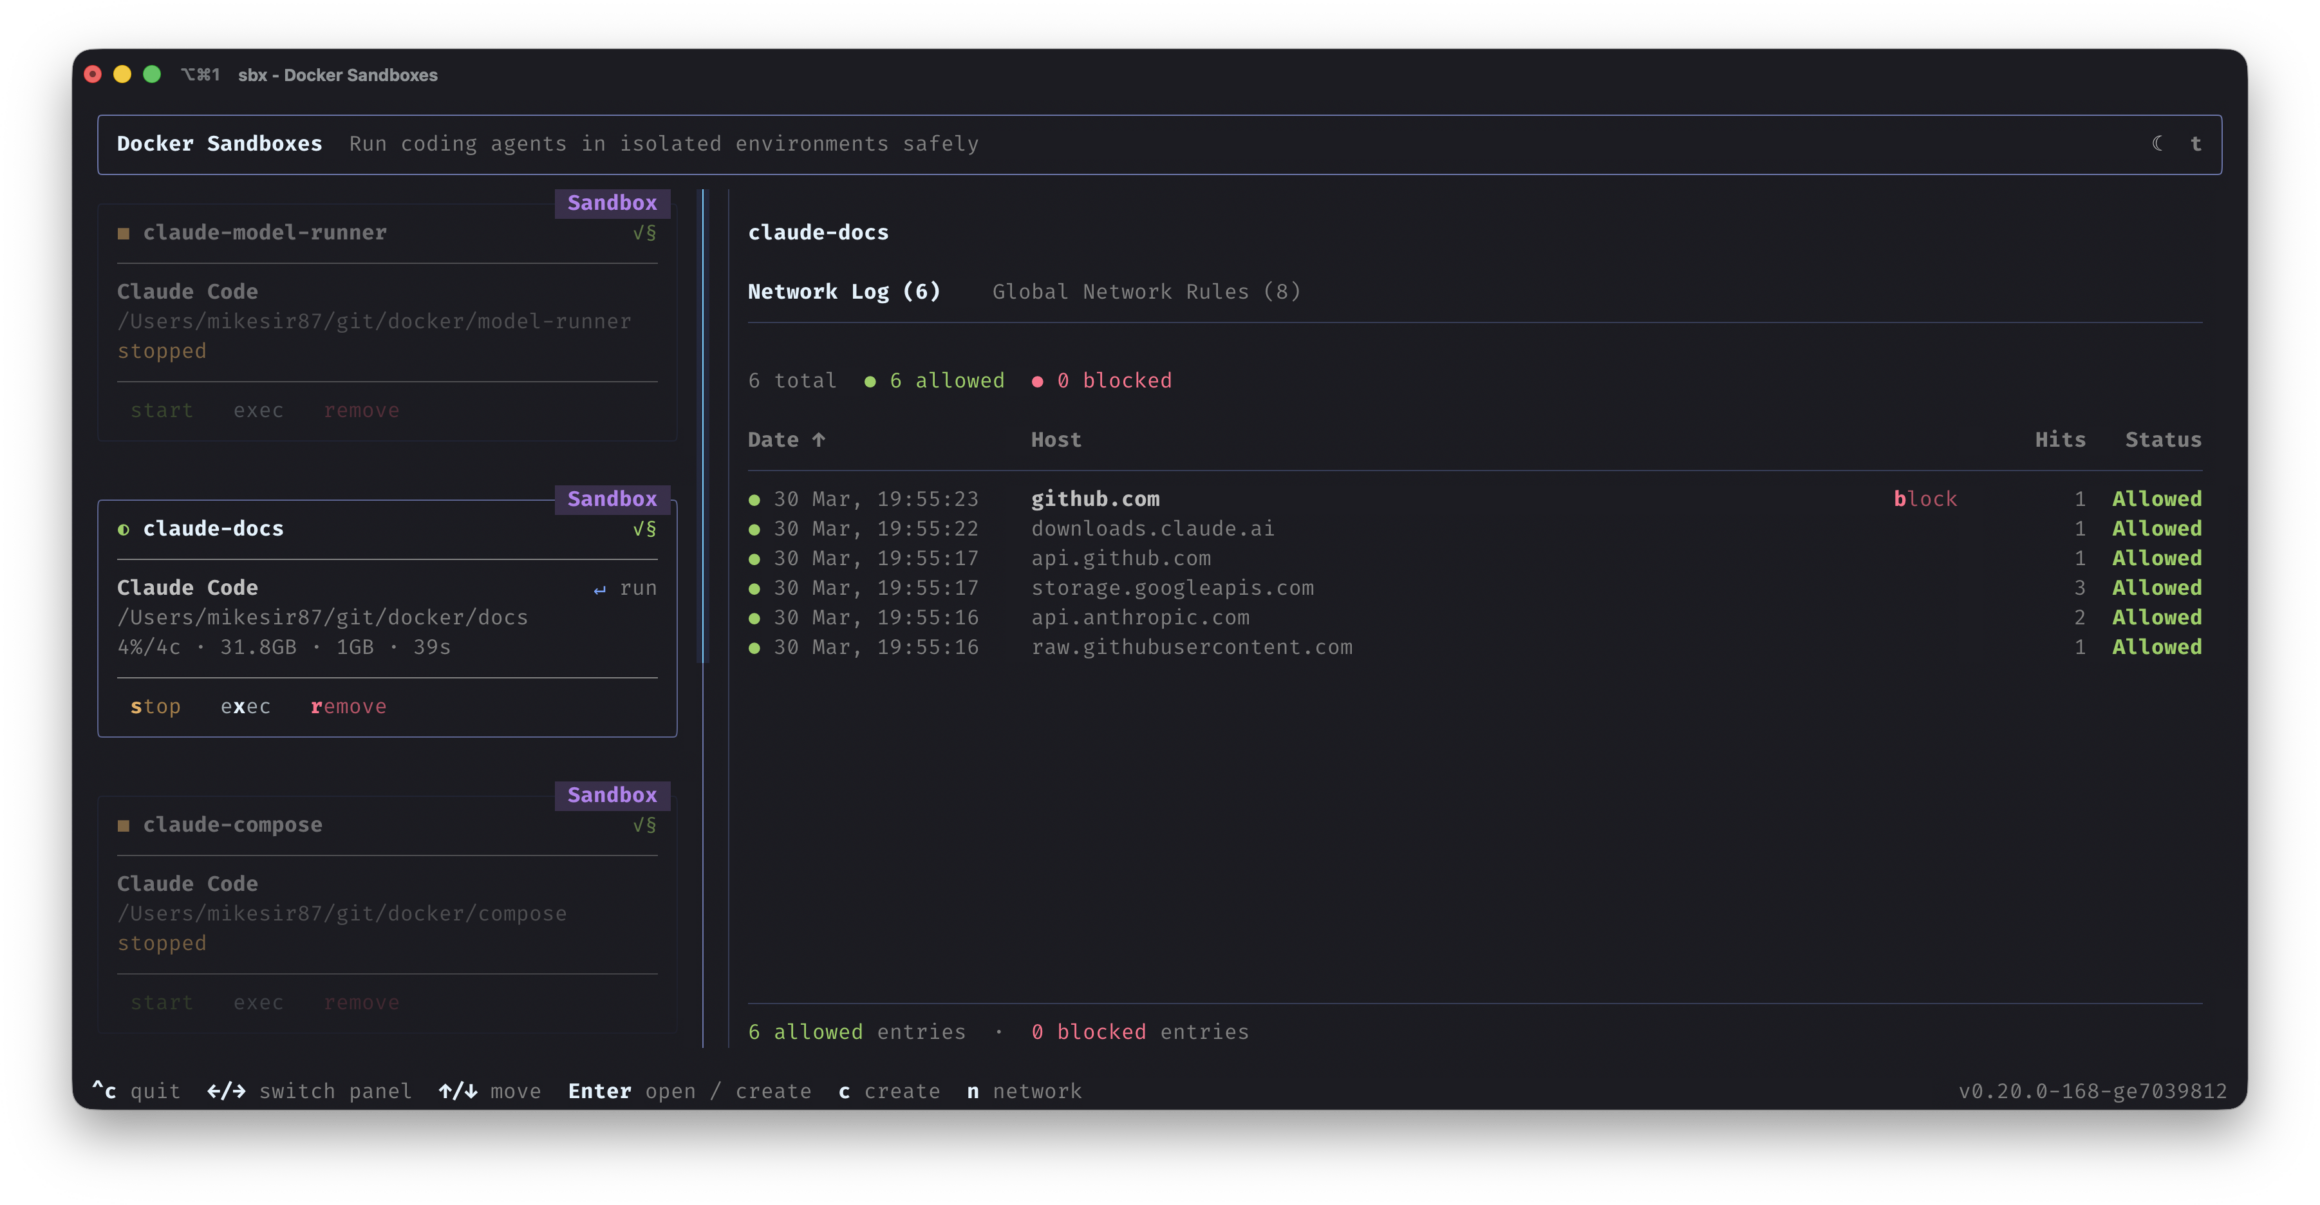
Le caractère éphémère des sandboxes constitue un second pilier de la proposition : les environnements sont conçus pour être jetables, détruits en une seule commande une fois la tâche de l'agent terminée. Cette logique disposable-by-default limite les risques de persistance d'un état compromis ou de dérive de configuration entre deux sessions, un problème fréquent dans les environnements de développement partagés ou automatisés.
Docker positionne cette fonctionnalité comme la première brique d'une offre plus large, Docker AI Governance, destinée aux organisations souhaitant imposer des règles uniformes à l'échelle d'une équipe : politiques d'accès réseau, restrictions du système de fichiers, gouvernance centralisée des serveurs MCP (Model Context Protocol) utilisés par les agents. Cette séparation entre un outil individuel gratuit et accessible en quelques commandes (via Homebrew sur macOS ou winget sur Windows) et une couche de gouvernance payante ou administrée reflète une stratégie commerciale classique chez Docker, qui cherche à monétiser les besoins de conformité et de contrôle des entreprises tout en démocratisant l'usage de base auprès des développeurs individuels.
L'annonce s'accompagne de témoignages d'acteurs de l'écosystème des outils agentiques, notamment le créateur de NanoClaw et un responsable technique de Warp, qui prévoit d'intégrer les Sandboxes pour offrir un environnement d'exécution cohérent aux agents, qu'ils tournent localement ou dans le cloud. Cette dimension interopérable — Docker precise que les utilisateurs peuvent également définir leurs propres agents compatibles — suggère une volonté de positionner Sandboxes comme une couche d'infrastructure standard pour l'exécution d'agents IA, à la manière de ce que Docker a représenté pour la conteneurisation logicielle il y a une décennie.
Reste que plusieurs questions demeurent ouvertes. L'article ne détaille pas les performances réelles comparées à d'autres solutions de sandboxing pour IA (comme les environnements éphémères proposés par des acteurs cloud ou des frameworks d'agents concurrents), ni le niveau de granularité effectif des contrôles réseau et filesystem sans passer par l'offre Governance payante. La question de la compatibilité avec des workflows CI/CD ou des déploiements à grande échelle, au-delà de l'usage local sur poste de développeur, n'est pas non plus abordée. Enfin, le positionnement de Docker sur ce segment intervient alors que la sécurisation de l'exécution d'agents autonomes devient un enjeu concurrentiel pour l'ensemble des fournisseurs d'infrastructure de développement, ce qui laisse présager une multiplication des offres similaires dans les mois à venir.
Une question sur cet article ?
Fellow répond à partir de ce qu'il a publié et cite chaque source. Réponses rédigées par une IA.
À lire aussi
- Un bouclier mémoire contre les fuites de contexte dans les outils MCP20 octobre 2026
- Comment l'architecture de référence NVIDIA OpenShell sécurise et gouverne les agents IA à grande échelleNVIDIA · 21 octobre 2026
- L'agent IA a corrigé le bug, mais qu'a-t-il modifié d'autre ? Trail of Bits publie deux plugins21 octobre 2026
- Les sociétés d'agents IA ont besoin d'un « harnais social »15 septembre 2026
- Show HN : Geiger, un outil pour voir chaque agent IA actif sur sa machine9 septembre 2026
- VLoc Bench : évaluer la localisation de vulnérabilités par des agents à l'échelle d'un dépôt14 septembre 2026