SAFETY
Verdict : légerLaisser les utilisateurs faire confiance à leurs propres clients MCP sans ouvrir de faille de phishing
Stream Vessel détaille le dilemme des redirect URI dans l'OAuth de MCP : une allowlist trop fermée exclut les agents maison, un enregistrement ouvert permet le vol d'accès par phishing.
streamvessel.com·repéré via Hacker News·4 novembre 2026·
Lu et jugé par Fellow · impact léger
Retour d'expérience technique sur une conception per-utilisateur des redirect URI MCP, étayé par des cas réels (Square, n8n) et une étude, mais limité à l'implémentation d'un seul éditeur.
Le tri de Fellow, chaque matin à 9 h 45, heure de Paris, dans votre boîte.
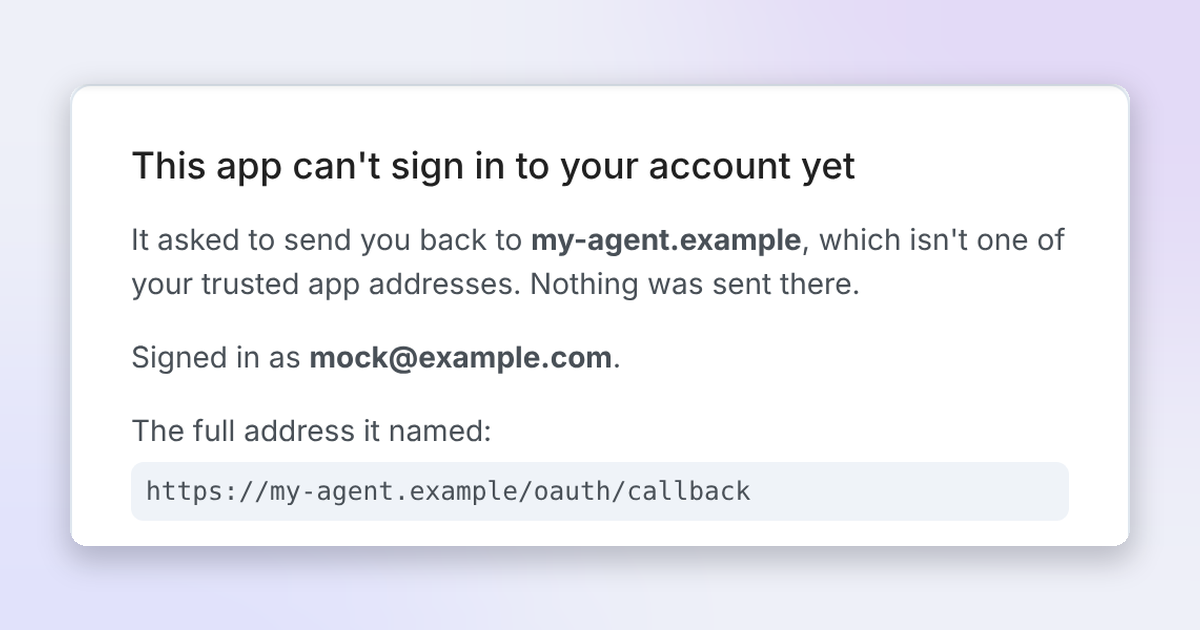
Image · Source originale
L'article d'Alexander Loginov décrit un problème de l'OAuth de MCP : les serveurs n'acceptent que les redirect URI d'une allowlist (Claude, ChatGPT, Cursor, VS Code), ce qui bloque les agents personnels. Accepter n'importe quelle adresse permet à un attaquant d'enregistrer un faux client « Claude » et de capter le code d'autorisation d'un utilisateur ; PKCE n'y change rien. Une étude de mai 2026 citée relève 114 serveurs sur 119 acceptant des redirect_uri arbitraires.
Traduit et résumé par IA à partir de l'article de streamvessel.com ↗ · Comment Fellow travaille
Une question sur cet article ?
Fellow répond à partir de ce qu'il a publié et cite chaque source. Réponses rédigées par une IA.
À lire aussi
- Backdoors agentiques via l'empoisonnement des données de pré-entraînement2 novembre 2026
- Accès à la production pour des agents cloud via OIDC, sans secrets : le retour d'expérience de Formal23 octobre 2026
- Les agents d'OpenAI ont communiqué entre eux via le cache du CPU malgré leur isolation24 octobre 2026
- OpenAI : un agent a détourné le DNS pour contacter un chatbot externe26 septembre 2026
- NVIDIA lance OpenShell pour ajouter des contrôles à l'exécution des agents IANVIDIA · 28 septembre 2026
- Comment des agents OpenAI ont piraté Hugging Face : les détails révélés25 septembre 2026