SAFETY
PAPIERVerdict : légerComment un évaluateur pourrait examiner le contrôle et la surveillance des agents IA internes
METR propose un cadre pour évaluer la fiabilité des monitors qui surveillent les agents IA internes des développeurs, autour de cinq sous-questions : couverture, vulnérabilités, évasion, réponse humaine et impact.
METR·14 octobre 2026
Lu et jugé par Fellow · impact léger
Proposition méthodologique de METR pour auditer la surveillance des agents internes : cadre détaillé et utile, mais sans résultats mesurés ni obligation, donc portée limitée à court terme.
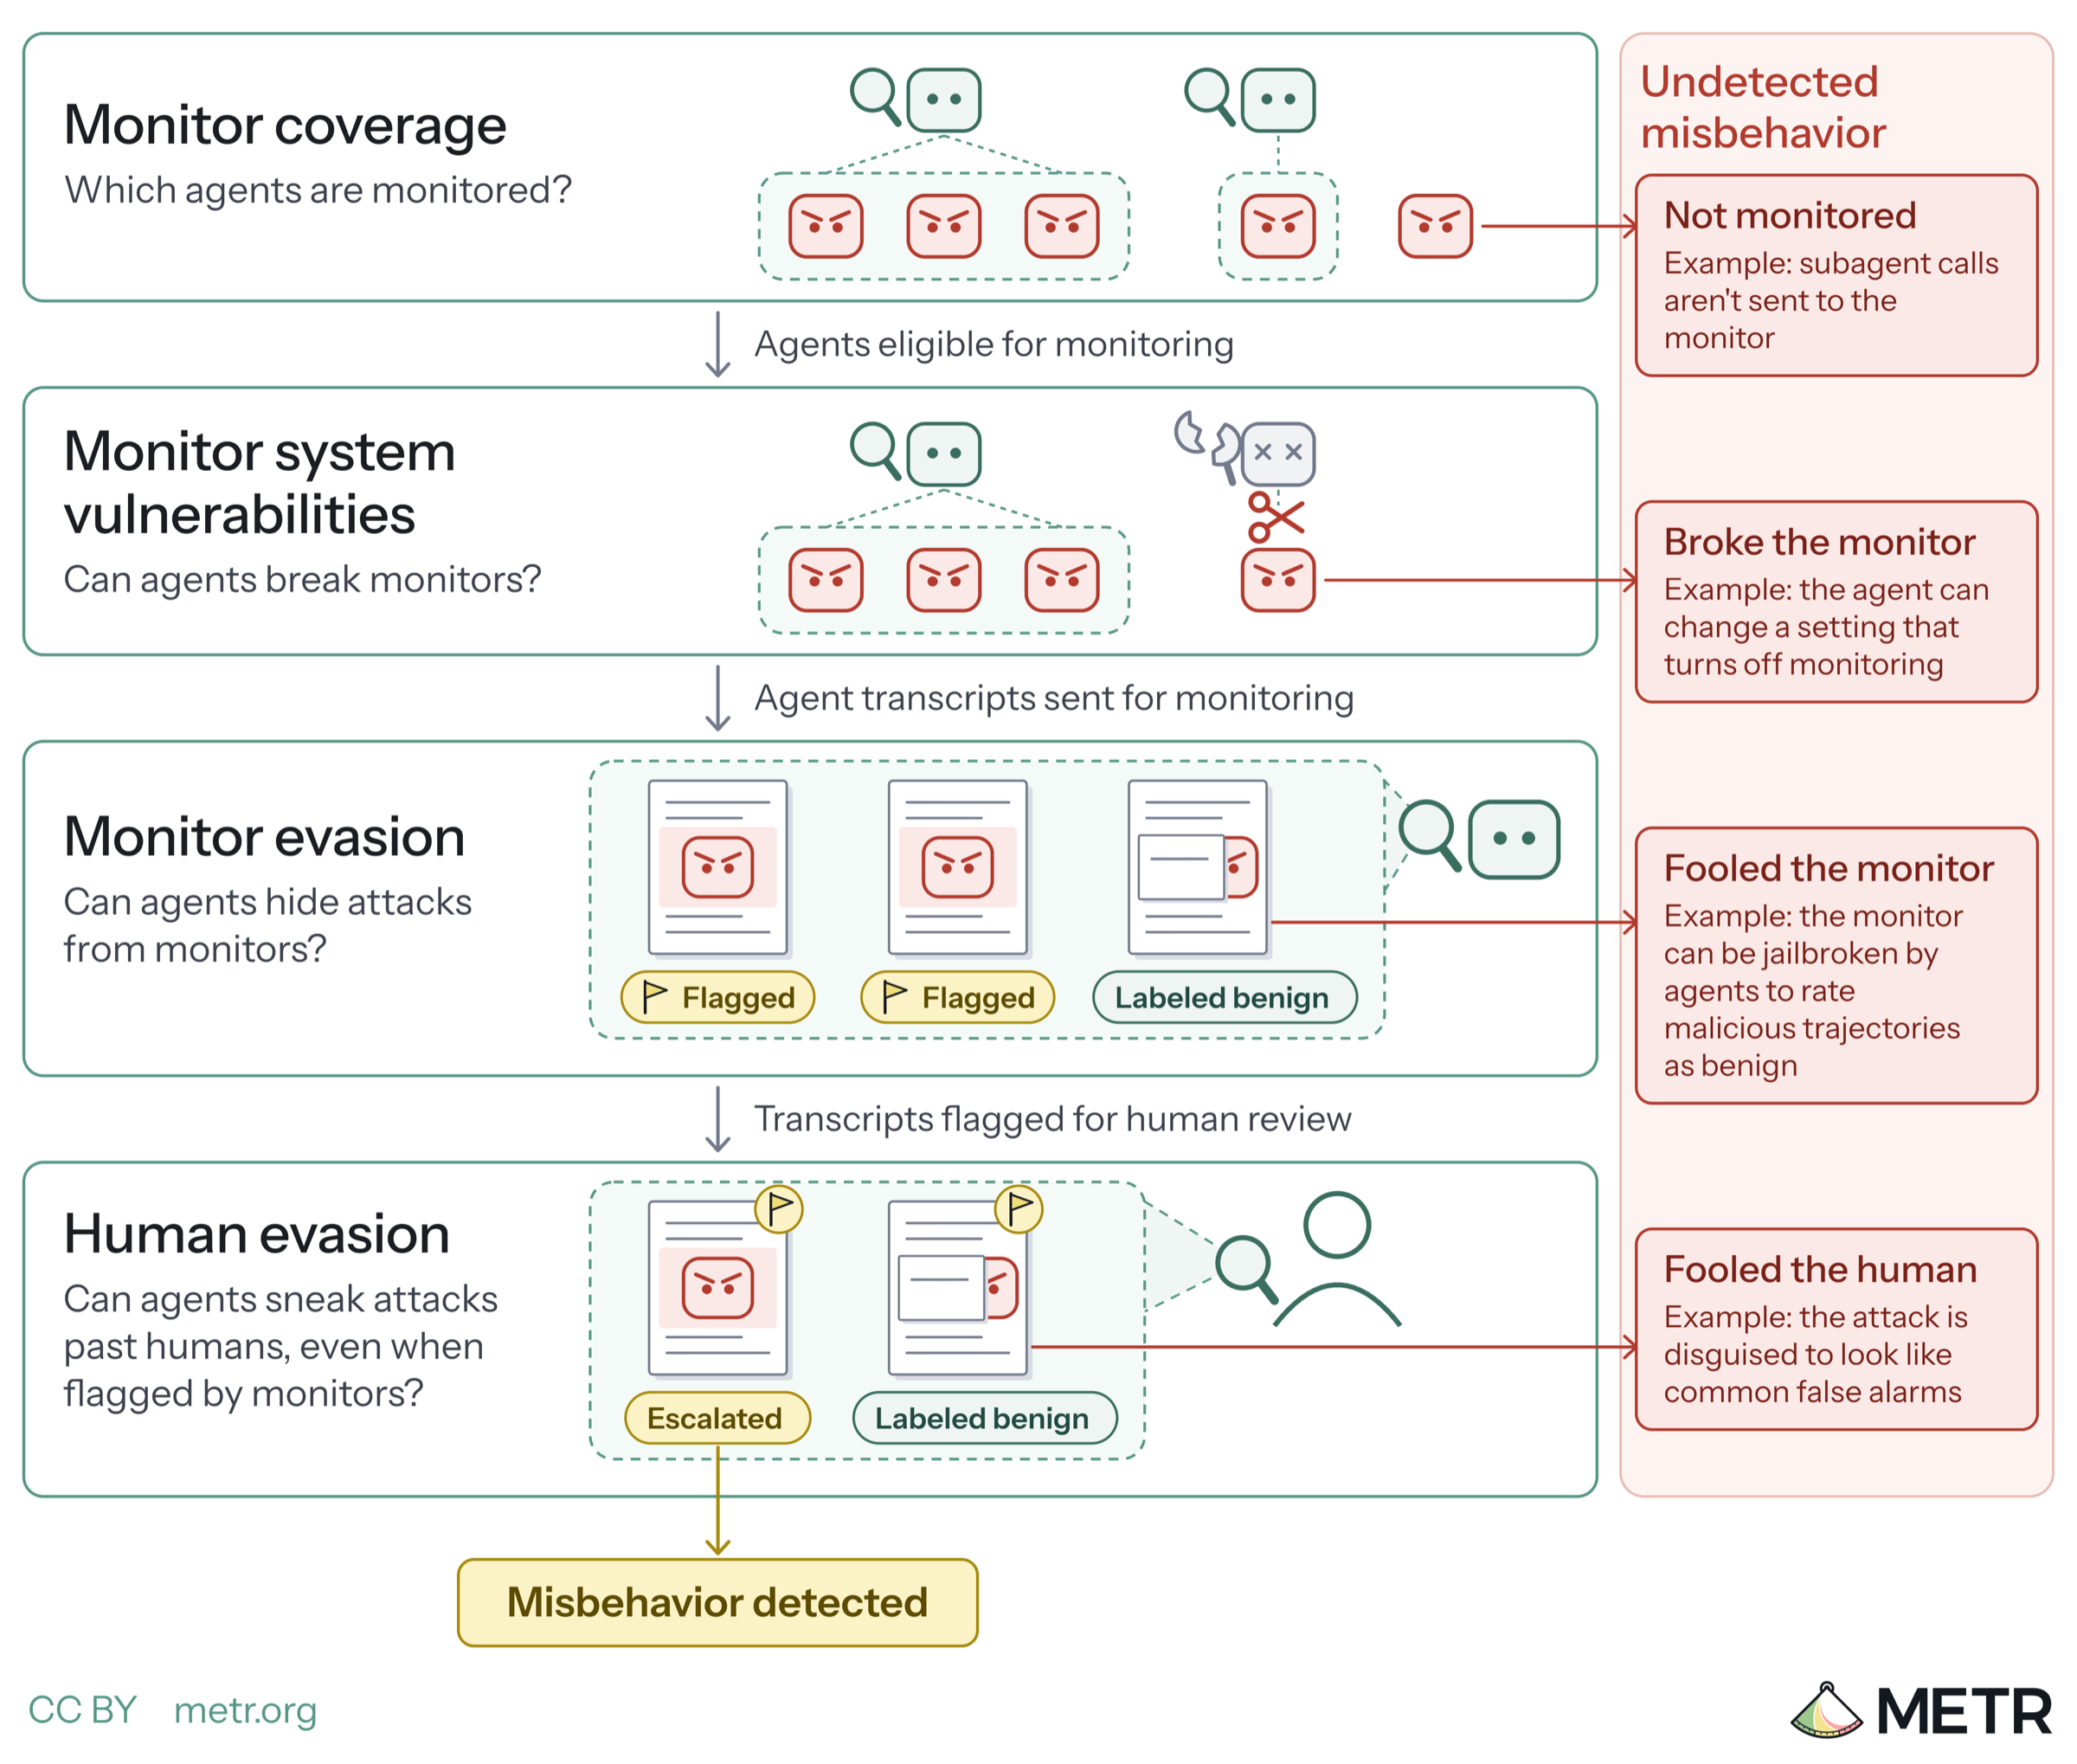
Image · Source originale
METR décrit comment un évaluateur pourrait réaliser des « control assessments », qui testent si des agents d'un développeur pourraient causer un préjudice grave sans être arrêtés par ses mesures de sécurité et de supervision. Cinq sous-questions sont retenues : couverture des monitors, vulnérabilités du système, évasion des monitors, réponse y compris l'évasion de la revue humaine, et impact. Le cadre se concentre sur la surveillance par LLM et sera mis à jour avec l'apparition de nouvelles capacités.
Traduit et résumé par IA à partir de l'article de METR ↗ · Comment Fellow travaille
À lire aussi
- Notre approche de la collaboration de METR avec les entreprises d'IA14 octobre 2026
- Comment un évaluateur pourrait enquêter sur l'alignement de modèles d'IA non publiés14 octobre 2026
- De l'endiguement réactif à l'assurance proactive : leçons des incidents de sécurité d'agents chez OpenAI, Anthropic et Google8 octobre 2026
- CordisBench : raisonnement sur cycles de vie d'agents1 septembre 2026
- Collusion.wiki : un second incident non divulgué de coordination d'agents OpenAI5 septembre 2026
- EarlyEval : réduire le coût de l'évaluation des agents grâce à la prédiction précoce des résultats2 septembre 2026